มัลแวร์ Zloader ใช้เทคนิคใหม่ ระบุอีเมลฟิชชิงได้ยากขึ้น
Please wait...
1786933644.jpg
1786356967.jpg
1789381284.jpg
1788343577.jpg
1788343655.jpg
1788774638.jpg
1788244639.jpg
1788342950.jpg
1789022451.jpg
1788343721.jpg
1786675231.jpg
1788259208.jpg
SOLUTIONS CORNER
มัลแวร์ Zloader ใช้เทคนิคใหม่ ระบุอีเมลฟิชชิงได้ยากขึ้น

มัลแวร์ Zloader ใช้เทคนิคใหม่ที่ทำให้ระบุอีเมลฟิชชิงได้ยากขึ้น 

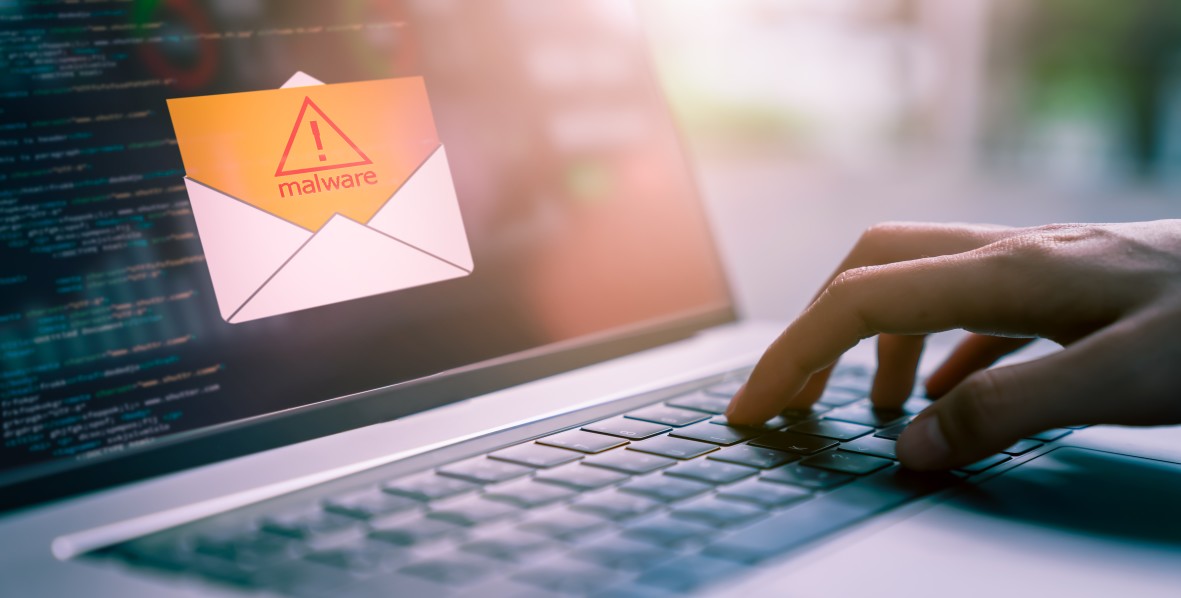
ขอบคุณภาพจาก twenty20

เทคนิคใหม่ที่ว่านี้รวมถึงการส่งเอกสาร Word แนบมาในอีเมลเพื่อให้รอดพ้นตัวกรองมัลแวร์
 
แฮกเกอร์ใช้วิธีการใหม่ในการส่งอีเมลฟิชชิงด้วยการเขียนชุดลำดับคำสั่งซ่อนเนื้อหาที่เป็นอันตรายเอาไว้ และทำให้เอกสารที่แนบมาในอีเมลดูปราศจากอันตรายจนเล็ดรอดผ่านตัวกรองเข้ามาได้ 

McAfee กล่าวว่า เทคนิคดังกล่าวรวมถึงการส่งอีเมลฟิชชิงที่แนบไฟล์เอกสาร Word  ซึ่งดูเหมือนไม่มีอันตราย แต่เมื่อเปิดอีเมลขึ้นมา จะกระตุ้นชุดคำสั่งต่อเนื่องที่ท้ายที่สุดจะนำไปสู่การดาวน์โหลดมัลแวร์ประสงค์ร้ายที่ขึ้นชื่อด้านการล้วงข้อมูลและข้อมูลด้านการเงิน ซึ่งเรียกว่า Zloader

การที่เอกสารที่แนบมาไม่ได้ฝังโค้ดใด ๆ ที่เป็นอันตราย ทำให้อีเมลฟิชชิงสามารถหลีกเลี่ยงการตรวจสอบเบื้องต้นและตัวกรองมัลแวร์เข้ามาได้ง่ายขึ้น
 
นักวิจัยตั้งข้อสังเกตว่าผู้ใช้จะติดไวรัสง่ายขึ้นก็ต่อเมื่อเปิดใช้งานมาโคร ซึ่งการโจมตีแบบฟิชชิงจะใช้มาโครเพื่อกระตุ้นชุดคำสั่งต่าง ๆ เมื่อเปิดเอกสาร Word ขึ้นมา
 
ปกติแล้ว มาโครถูกปิดใช้งานในการตั้งค่าเริ่มต้นใน Microsoft Office ดังนั้นเอกสาร Word เองจึงต้องออกแบบเพื่อล่อหลอกให้ผู้ใช้เปิดใช้งานมาโคร โดยอ้างว่าหากไม่เปิดใช้งานมาโคร ไฟล์จะไม่ถูกดาวน์โหลดอย่างถูกต้อง เมื่อเปิดเอกสาร Word ขึ้นมาและเปิดใช้งานมาโคร ตัวเอกสารจะทำการดาวน์โหลดและเปิดไฟล์เอกสาร Excel เข้ารหัสจากเซิร์ฟเวอร์ระยะไกลขึ้นมาอีกไฟล์
 
ในเอกสาร Word จะมี Combo box ซึ่งใส่เนื้อหาที่จำเป็นสำหรับการเชื่อมต่อกับไฟล์เอกสาร Excel จากระยะไกล รวมไปถึงออบเจ็กต์ Excel, URL และรหัสผ่านที่ใช้ในการเปิดไฟล์ ซึ่ง URL จะถูกเก็บไว้ใน Combo Box ในรูปของชุดคำสั่งที่ยังไม่สมบูรณ์  และจะกลายเป็นชุดสตริงคำสั่งสมบูรณ์ในภายหลัง 
 
โค้ดที่ฝังอยู่จะพยายามทำการดาวน์โหลดและเปิดไฟล์เอกสาร Excel  ที่ถูกเก็บไว้ในโดเมนอันตรายขึ้นมา ซึ่งหลังจากแตกไฟล์ในเซลล์ Excel แล้ว ตัว Word จะสร้างโมดูล VBA (Visual Basic for Applications)  ขึ้นมาในไฟล์ Excel ที่ดาวน์โหลด โดยการเขียนเนื้อหาที่ถูกดึงมา ซึ่งหลัก ๆ ก็คือดึงเนื้อหาในเซลล์มาเขียนลงในมาโคร XLS
 
เมื่อมาโครถูกสร้างขึ้นและพร้อมใช้งานแล้ว มันจะทำการแก้ไข RegKey ให้ปิดใช้งานตัวกรองการเข้าถึงที่เชื่อถือได้สำหรับ VBA บนอุปกรณ์ของเหยื่อ เพื่อเปิดฟังก์ชันที่เป็นอันตรายโดยไม่มีแจ้งเตือนของ Microsoft Office มารบกวน หลังจากเขียนเนื้อหามาโครลงในไฟล์ Excel และปิดใช้งานการเข้าถึงที่เชื่อถือได้แล้ว ฟังก์ชันจาก Excel VBA ที่เขียนใหม่จะทำการดาวน์โหลดมัลแวร์ Zloader
 
Kiran Raj และ Kishan N นักวิจัยของ McAfee กล่าวว่า “เอกสารอันตราย เป็นจุดเริ่มต้นสำหรับเข้ามาของกลุ่มมัลแวร์ส่วนใหญ่ วิธีโจมตีเหล่านี้มีการพัฒนาเทคนิคที่จะทำให้ติดไวรัสง่ายขึ้นและสร้างสับสนงงงวยยิ่งขึ้น ไม่ใช่จำกัดวิธีการอยู่เพียงดาวน์โหลดไวรัสจาก VBA มาตรงๆ  แต่ใช้วิธีสร้างตัวกลางมาช่วยในการดาวน์โหลดไวรัส โดยมีการเปลี่ยนแปลงรูปแบบอยู่ตลอดเวลา”
 
“วิธีการใช้ตัวกลางแบบบนี้ในการแพร่กระจายกลุ่มมัลแวร์ ไม่ได้ใช้เพียง Word หรือ Excel เท่านั้น แต่ภัยคุกคามอื่น ๆ อาจอาศัยโปรแกรมที่ถูกติดตั้งในระบบอยู่แล้ว (Living off the Land) มาใช้ในการดาวน์โหลดไวรัส เนื่องจากข้อกังวลด้านความปลอดภัย มาโครจะถูกปิดใช้งานโดยค่าเริ่มต้นใน Microsoft Office เราขอแนะนำว่าให้เปิดใช้งานมาโครได้อย่างปลอดภัย ก็ต่อเมื่อเอกสารที่ได้รับมาจากแหล่งที่เชื่อถือได้เท่านั้น”
 
ตัวดำเนินการของมัลแวร์ Zloader นั้นมีชื่อเสียงโด่งดังในแง่ของการสรรหาวิธีใหม่ๆ ในการแพร่โทรจันธุรกรรมของตัวเอง  มัลแวร์ดังกล่าวถูกพบอยู่ในอีเมลที่เกี่ยวกับโคโรนาไวรัสมากกว่า 100 รายการในช่วงครึ่งแรกของปี 2020 นอกจากนี้ รายงานการวิจัยที่เพิ่งตีพิมพ์เมื่อเดือนมีนาคม ยังพบว่ามี Zloader ซ่อนอยู่ในไฟล์ Excel ที่เข้ารหัส โดยมีตัวดำเนินการของมันฝังอยู่ในสแปมที่เกี่ยวข้องกับใบแจ้งหนี้อีกด้วย

ที่มา: 
https://bit.ly/3mnnTTQ
Array
(
    [0] => Array
        (
            [name] => Home
            [url] => https://www.quickserv.co.th
        )

    [1] => Array
        (
            [name] => Knowledge Base
            [url] => https://www.quickserv.co.th/knowledge-base
        )

    [2] => Array
        (
            [name] => Solutions
            [url] => https://www.quickserv.co.th/knowledge-base/solutions
        )

    [3] => Array
        (
            [name] => มัลแวร์ Zloader ใช้เทคนิคใหม่ ระบุอีเมลฟิชชิงได้ยากขึ้น 
            [url] => https://www.quickserv.co.th/knowledge-base/solutions/%E0%B8%A1%E0%B8%B1%E0%B8%A5%E0%B9%81%E0%B8%A7%E0%B8%A3%E0%B9%8C-zloader-%E0%B9%83%E0%B8%8A%E0%B9%89%E0%B9%80%E0%B8%97%E0%B8%84%E0%B8%99%E0%B8%B4%E0%B8%84%E0%B9%83%E0%B8%AB%E0%B8%A1%E0%B9%88-%E0%B8%A3%E0%B8%B0%E0%B8%9A%E0%B8%B8%E0%B8%AD%E0%B8%B5%E0%B9%80%E0%B8%A1%E0%B8%A5%E0%B8%9F%E0%B8%B4%E0%B8%8A%E0%B8%8A%E0%B8%B4%E0%B8%87%E0%B9%84%E0%B8%94%E0%B9%89%E0%B8%A2%E0%B8%B2%E0%B8%81%E0%B8%82%E0%B8%B6%E0%B9%89%E0%B8%99-
        )

)
ควิกเซิร์ฟ
สินค้า
งานระบบ
บริการ
กิจกรรม
ออนไลน์