


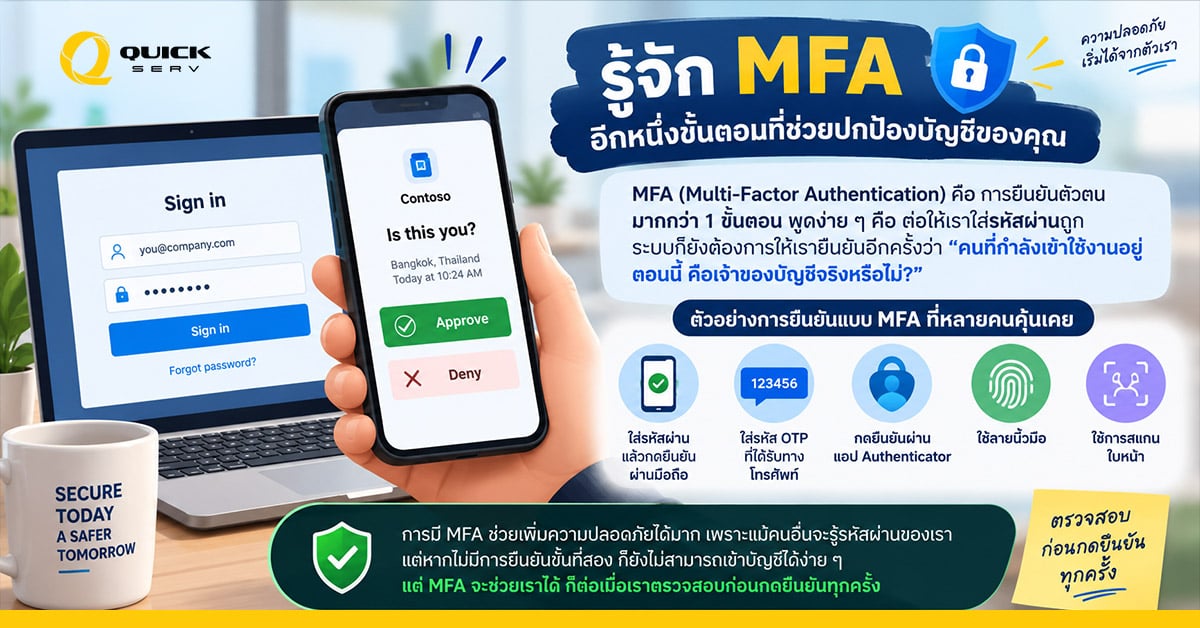
หลายคนน่าจะเคยเจอเวลาจะเข้าใช้งานอีเมล หรือระบบต่าง ๆ ของบริษัท พอใส่รหัสผ่านแล้ว มือถือจะมีข้อความเด้งขึ้นมาให้กด Approve, ยืนยัน หรืออนุมัติการเข้าสู่ระบบ สิ่งนี้เรียกว่า MFA (Multi-Factor Authentication) หรือการยืนยันตัวตนมากกว่า 1 ขั้นตอน พูดง่าย ๆ คือ ต่อให้เราใส่รหัสผ่านถูก ระบบก็ยังต้องการให้เรายืนยันอีกครั้งว่า “คนที่กำลังเข้าใช้งานอยู่ตอนนี้ คือเจ้าของบัญชีจริงหรือไม่?” ตัวอย่างการยืนยันแบบ MFA ที่หลายคนคุ้นเคย เช่น
• ใส่รหัสผ่าน แล้วกดยืนยันผ่านมือถือ
• ใส่รหัส OTP ที่ได้รับทางโทรศัพท์
• กดยืนยันผ่านแอป Authenticator
• ใช้ลายนิ้วมือ
• ใช้การสแกนใบหน้า
การมี MFA ช่วยเพิ่มความปลอดภัยได้มาก เพราะแม้คนอื่นจะรู้รหัสผ่านของเรา แต่หากไม่มีการยืนยันขั้นที่สอง ก็ยังไม่สามารถเข้าบัญชีได้ง่าย ๆ แต่ MFA จะช่วยเราได้ก็ต่อเมื่อ เราตรวจสอบก่อนกดยืนยันทุกครั้ง
หากมีข้อความให้กดยืนยันการเข้าสู่ระบบ ทั้งที่เราไม่ได้กำลังเข้าใช้งานบัญชีนั้นอยู่ อาจหมายความว่า มีคนอื่นกำลังพยายามใช้บัญชีของเรา ผู้ไม่หวังดีอาจได้รหัสผ่านของเราไปจากหลายสาเหตุ เช่น
• เผลอกดลิงก์ปลอมจากอีเมลหรือข้อความ
• กรอกรหัสผ่านลงในหน้าเว็บไซต์ปลอม
• ใช้รหัสผ่านเดียวกันกับหลายเว็บไซต์
• เว็บไซต์หรือบริการที่เราเคยใช้งานมีข้อมูลรั่ว
• มีโปรแกรมไม่พึงประสงค์อยู่ในเครื่อง
• เผลอบอกรหัสผ่านหรือข้อมูลสำคัญให้ผู้อื่น
เมื่อมีคนได้ชื่อผู้ใช้และรหัสผ่านของเราไป เขาอาจลองนำข้อมูลเหล่านั้นมาเข้าสู่ระบบ ในจังหวะนั้น ระบบจะส่งคำขอ MFA มายังโทรศัพท์ของเจ้าของบัญชีจริง หากเราไม่ได้ตรวจสอบและกด Approve ไป ก็อาจเท่ากับเป็นคนอนุญาตให้ผู้ไม่หวังดีเข้าบัญชีด้วยตัวเอง
บางครั้งผู้ไม่หวังดีอาจไม่ได้ส่งคำขอมาเพียงครั้งเดียว แต่อาจพยายามเข้าใช้งานซ้ำ ๆ จนโทรศัพท์ของเราเด้งแจ้งเตือนหลายครั้ง เช่น ตอนเช้าเด้งหนึ่งครั้ง อีกไม่กี่นาทีเด้งอีกครั้ง ช่วงบ่ายเด้งมาอีก หรือบางครั้งเด้งต่อเนื่องหลายครั้งในเวลาใกล้กัน เป้าหมายคือทำให้เจ้าของบัญชีรำคาญ สับสน หรือเผลอคิดว่าเป็นปัญหาของระบบ แล้วกด Approve เพื่อให้ข้อความหายไป วิธีลักษณะนี้มักเรียกว่า MFA Fatigue พูดง่าย ๆ คือ การพยายามทำให้เรา “เหนื่อยกับการแจ้งเตือน” จนยอมกดยืนยันโดยไม่ได้ตรวจสอบ
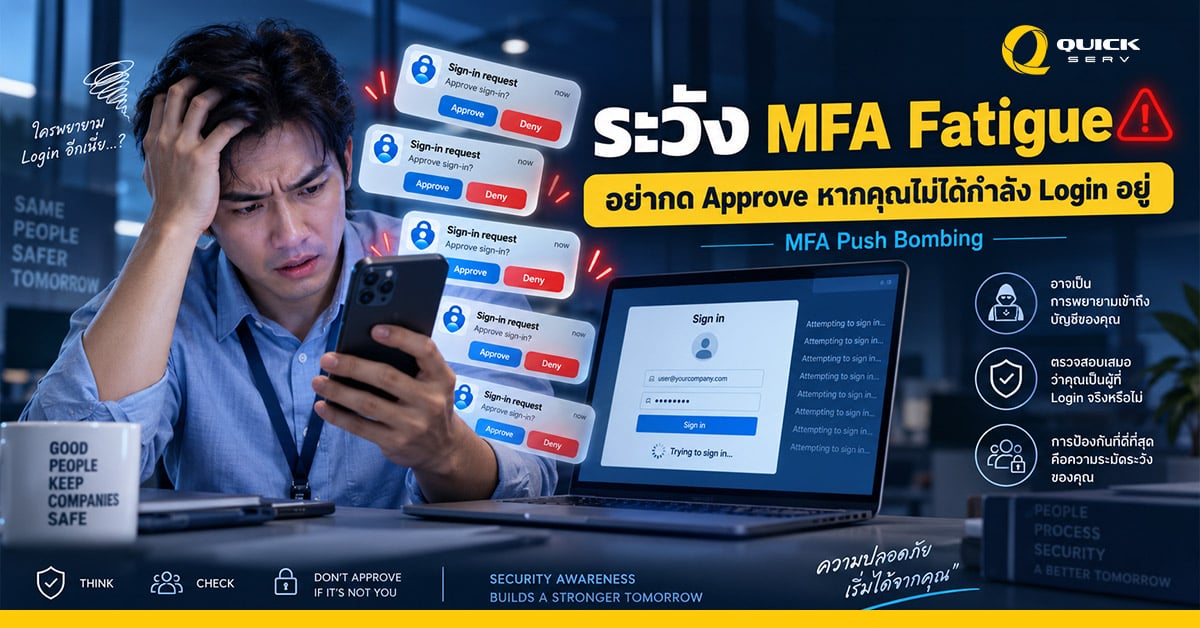
สมมติว่าเวลา 21.30 น. คุณกำลังอยู่บ้าน และไม่ได้เปิดคอมพิวเตอร์หรือเข้าใช้งานระบบของบริษัท จู่ ๆ โทรศัพท์มีข้อความขึ้นว่า Approve sign-in? ผ่านไปอีกไม่กี่นาที ข้อความแบบเดิมก็เด้งมาอีก สิ่งที่ไม่ควรทำคือคิดว่า “กดไปก่อน เดี๋ยวมันก็คงหาย” เพราะอีกด้านหนึ่ง อาจมีใครบางคนกำลังรอให้เรากดยืนยันอยู่ หากเราไม่ได้เป็นคนเริ่มการเข้าสู่ระบบนั้นเอง สิ่งที่ปลอดภัยกว่าคือ ปฏิเสธการเข้าสู่ระบบ
ถ้าเรากำลังเข้าใช้งานระบบอยู่จริง และมีข้อความ MFA เด้งมาตรงกับเวลาที่เรากำลัง Login ก็สามารถกดยืนยันได้ แต่ก่อนกด ควรตรวจสอบให้แน่ใจว่า
• เราเป็นคนเริ่ม Login จริง
• เป็นระบบหรือบัญชีที่เรากำลังใช้งานอยู่
• เวลาในการแจ้งเตือนตรงกับสิ่งที่เรากำลังทำ
• หากระบบแสดงสถานที่หรืออุปกรณ์ ให้ดูว่ามีความสมเหตุสมผลหรือไม่
อย่าติดนิสัยกด Approve ทันทีทุกครั้งที่มี Notification ขึ้นมา เพราะ MFA ควรเป็นขั้นตอนที่ทำให้เราหยุดตรวจสอบ ไม่ใช่แค่ปุ่มที่ต้องรีบกดให้ผ่าน
จำหลักง่าย ๆ ไว้ว่า ไม่ได้เข้าเอง = ไม่กดยืนยัน หากระบบมีตัวเลือก ให้เลือก Deny, Reject หรือ ปฏิเสธ จากนั้นควรสังเกตว่ามีความผิดปกติอย่างอื่นร่วมด้วยหรือไม่ เช่น
• MFA เด้งหลายครั้งติดต่อกัน
• มีแจ้งเตือนว่ามีการเข้าใช้งานจากสถานที่แปลก ๆ
• พบอุปกรณ์ที่ไม่รู้จักอยู่ในบัญชี
• มีอีเมลที่เราไม่ได้เป็นคนส่ง
• มีการเปลี่ยนรหัสผ่านโดยที่เราไม่ได้ทำ
• มีการเปลี่ยนข้อมูลบัญชี
• มีไฟล์หรือข้อมูลที่ถูกเปิดหรือแก้ไขโดยไม่ทราบสาเหตุ
หากพบสิ่งเหล่านี้ ควรเปลี่ยนรหัสผ่านและแจ้งทีม IT ให้ช่วยตรวจสอบ ยิ่งแจ้งเร็ว โอกาสที่จะป้องกันความเสียหายก็ยิ่งมากขึ้น อย่าคิดว่า “คงไม่มีอะไร” บางครั้งพนักงานอาจเห็นข้อความผิดปกติ แต่คิดว่า
“คงเป็นระบบผิดพลาด”
“เดี๋ยวก็คงหาย”
หรือ
“ไม่อยากแจ้ง IT เพราะกลัวเป็นเรื่องเล็ก”
แต่ในเรื่องความปลอดภัย การแจ้งเหตุที่สงสัยไว้ก่อนดีกว่าปล่อยผ่าน เพราะสิ่งที่ดูเหมือนเป็นเพียง Notification เล็ก ๆ อาจเป็นสัญญาณแรกว่ามีคนกำลังพยายามเข้าสู่บัญชีของเรา ทีม IT สามารถช่วยตรวจสอบได้ว่า มีการ Login จากที่ใด มีอุปกรณ์แปลกปลอมหรือไม่ และจำเป็นต้องดำเนินการเพิ่มเติมหรือเปล่า
การตั้งรหัสผ่านที่ยาวและเดายากยังเป็นเรื่องสำคัญ แต่ความปลอดภัยที่ดีควรมีหลายชั้นร่วมกัน สิ่งที่พนักงานทุกคนช่วยทำได้ เช่น
• ไม่ใช้รหัสผ่านเดียวกันหลายระบบ
• ไม่ส่งรหัสผ่านให้คนอื่น
• ระวังอีเมลและลิงก์ที่ขอให้ Login
• ตรวจสอบชื่อเว็บไซต์ก่อนกรอกรหัสผ่าน
• เปิด MFA ในบัญชีที่รองรับ
• ไม่กดยืนยันโดยอัตโนมัติ
• หากพบสิ่งผิดปกติ ให้รีบแจ้งทีม IT
เรื่องเหล่านี้อาจดูเป็นเรื่องเล็ก แต่เมื่อทำร่วมกัน จะช่วยลดโอกาสที่บัญชีของพนักงานจะถูกนำไปใช้ต่อในการโจมตีองค์กร
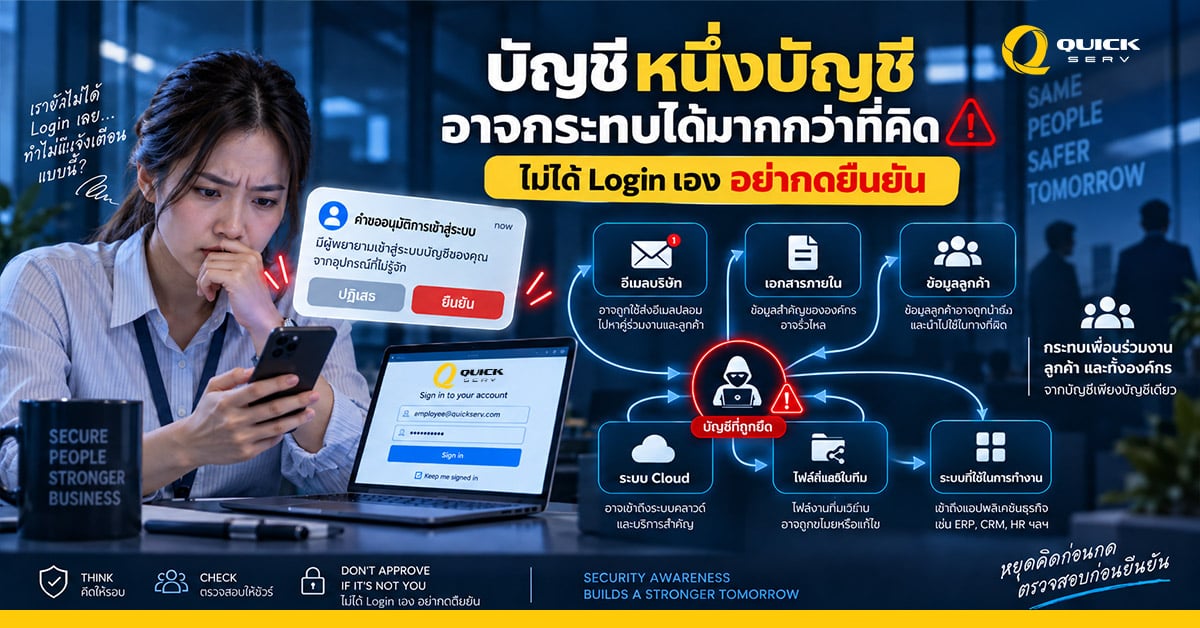
บัญชีของพนักงานไม่ได้มีแค่ข้อมูลส่วนตัวเท่านั้น ในบางกรณี บัญชีอาจสามารถเข้าถึง
• อีเมลบริษัท
• เอกสารภายใน
• ข้อมูลลูกค้า
• ระบบ Cloud
• ไฟล์ที่แชร์ในทีม
• ระบบต่าง ๆ ที่ใช้ในการทำงาน
ดังนั้น หากบัญชีหนึ่งถูกผู้ไม่หวังดีเข้าถึง ความเสียหายอาจไม่ได้หยุดอยู่ที่เจ้าของบัญชีเพียงคนเดียว แต่อาจกระทบต่อเพื่อนร่วมงาน ลูกค้า หรือระบบของบริษัทได้ด้วย
ครั้งต่อไปที่มีข้อความ MFA เด้งขึ้นมา อย่าเพิ่งรีบกด Approve ลองถามตัวเองสั้น ๆ ว่า “ตอนนี้เราเป็นคนกำลัง Login อยู่จริงหรือไม่?” ถ้าใช่ ก็ตรวจสอบข้อมูลให้เรียบร้อยก่อนยืนยัน แต่ถ้าไม่ใช่ อย่ากด Approve เพราะบางครั้ง เพียงการกดผิดหนึ่งครั้ง ก็อาจเปิดทางให้คนอื่นเข้าถึงบัญชีและข้อมูลขององค์กรได้
Cybersecurity ไม่ได้เริ่มจากระบบราคาแพงหรือเป็นหน้าที่ของทีม IT เพียงฝ่ายเดียว แต่เริ่มจากการที่พนักงานทุกคนรู้จักสังเกต หยุดคิดก่อนกด และรีบแจ้งเมื่อพบสิ่งผิดปกติ
หยุดคิดก่อนกด ตรวจสอบให้แน่ใจ และช่วยกันสร้างสภาพแวดล้อมการทำงานที่ปลอดภัยยิ่งขึ้น ด้วยความห่วงใยจากทีมงาน QuickServ




 PC
 All in one
 Notebook
 Monitor
 Printer
 Hosting
 Google cloud
 AWS
 Huawei cloud
 SSL