ในยุคที่ภัยคุกคามไซเบอร์โจมตีองค์กรไทยอย่างต่อเนื่อง ตั้งแต่การโจมตีแบบ ransomware ไปจนถึงการลอบเข้าระบบแบบไม่เปิดเผย (fileless attack) การมี “โซลูชัน Endpoint Security ที่ตอบโจทย์จริง” จึงไม่ใช่เรื่องเลือกตามราคา แต่ต้องเลือกให้เข้ากับระดับความเสี่ยง ความพร้อมทีม และเป้าหมายเชิงธุรกิจ
.jpg)
โซลูชันความปลอดภัยจาก Bitdefender ตั้งแต่ EPP → EDR → XDR → MDR สามารถจัดสัดส่วนได้อย่างเป็นระบบ เพื่อให้คุณเลือกได้ถูกต้องและคุ้มค่ากับองค์กรไทยในทุกขนาด
1. เริ่มจากการประเมินความเสี่ยงขององค์กร
การประเมินเป็นขั้นแรกสำคัญ เพราะไม่มีโซลูชันใด “เหมาะกับทุกคน” พิจารณาจาก:
• ข้อมูลและระบบใดที่สำคัญที่สุด (เช่น ฐานลูกค้า, ระบบ POS, ระบบคลังสินค้า)
• ระดับภัยคุกคามที่เคยเผชิญ
• ทีมดูแล IT/Security ที่มีอยู่
• Compliance หรือมาตรฐานที่องค์กรต้องปฏิบัติตาม
หากองค์กรยังไม่มีทีม Security Monitor → ควรพิจารณา MDR
หากองค์กรมีทีม IT พร้อมวิเคราะห์ภัย → EDR/XDR จะช่วยเพิ่ม Visibility
2. เข้าใจบทบาทของโซลูชันแต่ละระดับ
EPP — Endpoint Protection Platform
รากฐานของความปลอดภัย Endpoint คือด่านแรกของการป้องกันภัยคุกคามบนอุปกรณ์ปลายทาง เช่น PC, Notebook, Server และ VM หน้าที่หลักคือ ป้องกันก่อนเกิดเหตุ (Prevention-first) โดยใช้เทคโนโลยีอย่าง Signature-based, Machine Learning และ Behavioral Analysis
สิ่งที่ EPP ทำได้ดี
• ป้องกันไวรัส มัลแวร์ แรนซัมแวร์ ทั้งแบบไฟล์และไร้ไฟล์ (fileless)
• บล็อกภัยคุกคามอัตโนมัติก่อนจะสร้างความเสียหาย
• ทำงานเบื้องหลัง ใช้ทรัพยากรเครื่องต่ำ ไม่รบกวนผู้ใช้งาน

เหมาะกับใคร
- องค์กรเริ่มต้น, SMB
- องค์กรที่ต้องการมาตรฐานความปลอดภัยขั้นพื้นฐาน
- ธุรกิจที่ต้องการ “ป้องกันก่อน” เป็นหลัก
ข้อจำกัด
- หากเกิดการโจมตีที่ซับซ้อนหรือเลี่ยงการป้องกันได้
- ไม่สามารถวิเคราะห์พฤติกรรมย้อนหลังหรือสืบสวนเชิงลึกได้
สรุป: EPP คือ “เกราะป้องกันพื้นฐาน” ที่ทุกองค์กรควรมี แต่ไม่ใช่คำตอบสุดท้ายของภัยคุกคามยุคใหม่
EDR — Endpoint Detection & Response
การมองเห็นภัยคุกคามเชิงลึกบน Endpoint EDR เข้ามาเติมช่องว่างของ EPP โดยเน้นที่ การตรวจจับ (Detection), การสืบสวน (Investigation) และ การตอบสนอง (Response) แทนที่จะดูแค่ “ไฟล อันตรายหรือไม่” EDR จะดูว่า ผู้โจมตีกำลังทำอะไรอยู่ในเครื่องเรา
สิ่งที่ EDR ทำได้ดี
• ตรวจจับพฤติกรรมผิดปกติ เช่น process แปลก, privilege escalation
• แสดง Timeline การโจมตี
• ช่วย isolate เครื่อง, kill process, rollback การเปลี่ยนแปลง

เหมาะกับใคร
- องค์กรที่มีทีม IT หรือ Security
- ต้องการ visibility และข้อมูลเชิงลึก
- ต้องการควบคุมและตอบสนองเหตุการณ์ด้วยตัวเอง
ข้อจำกัด
- ต้องอาศัยความรู้และประสบการณ์ในการวิเคราะห์ alert
- หากไม่มีคนดู อาจ “รู้ว่าโดนโจมตี แต่ตอบไม่ทัน”
สรุป: EDR คือ “กล้องวงจรปิด + เครื่องมือสืบสวน” แต่ต้องมีคนใช้งานเป็น
XDR — Extended Detection & Response
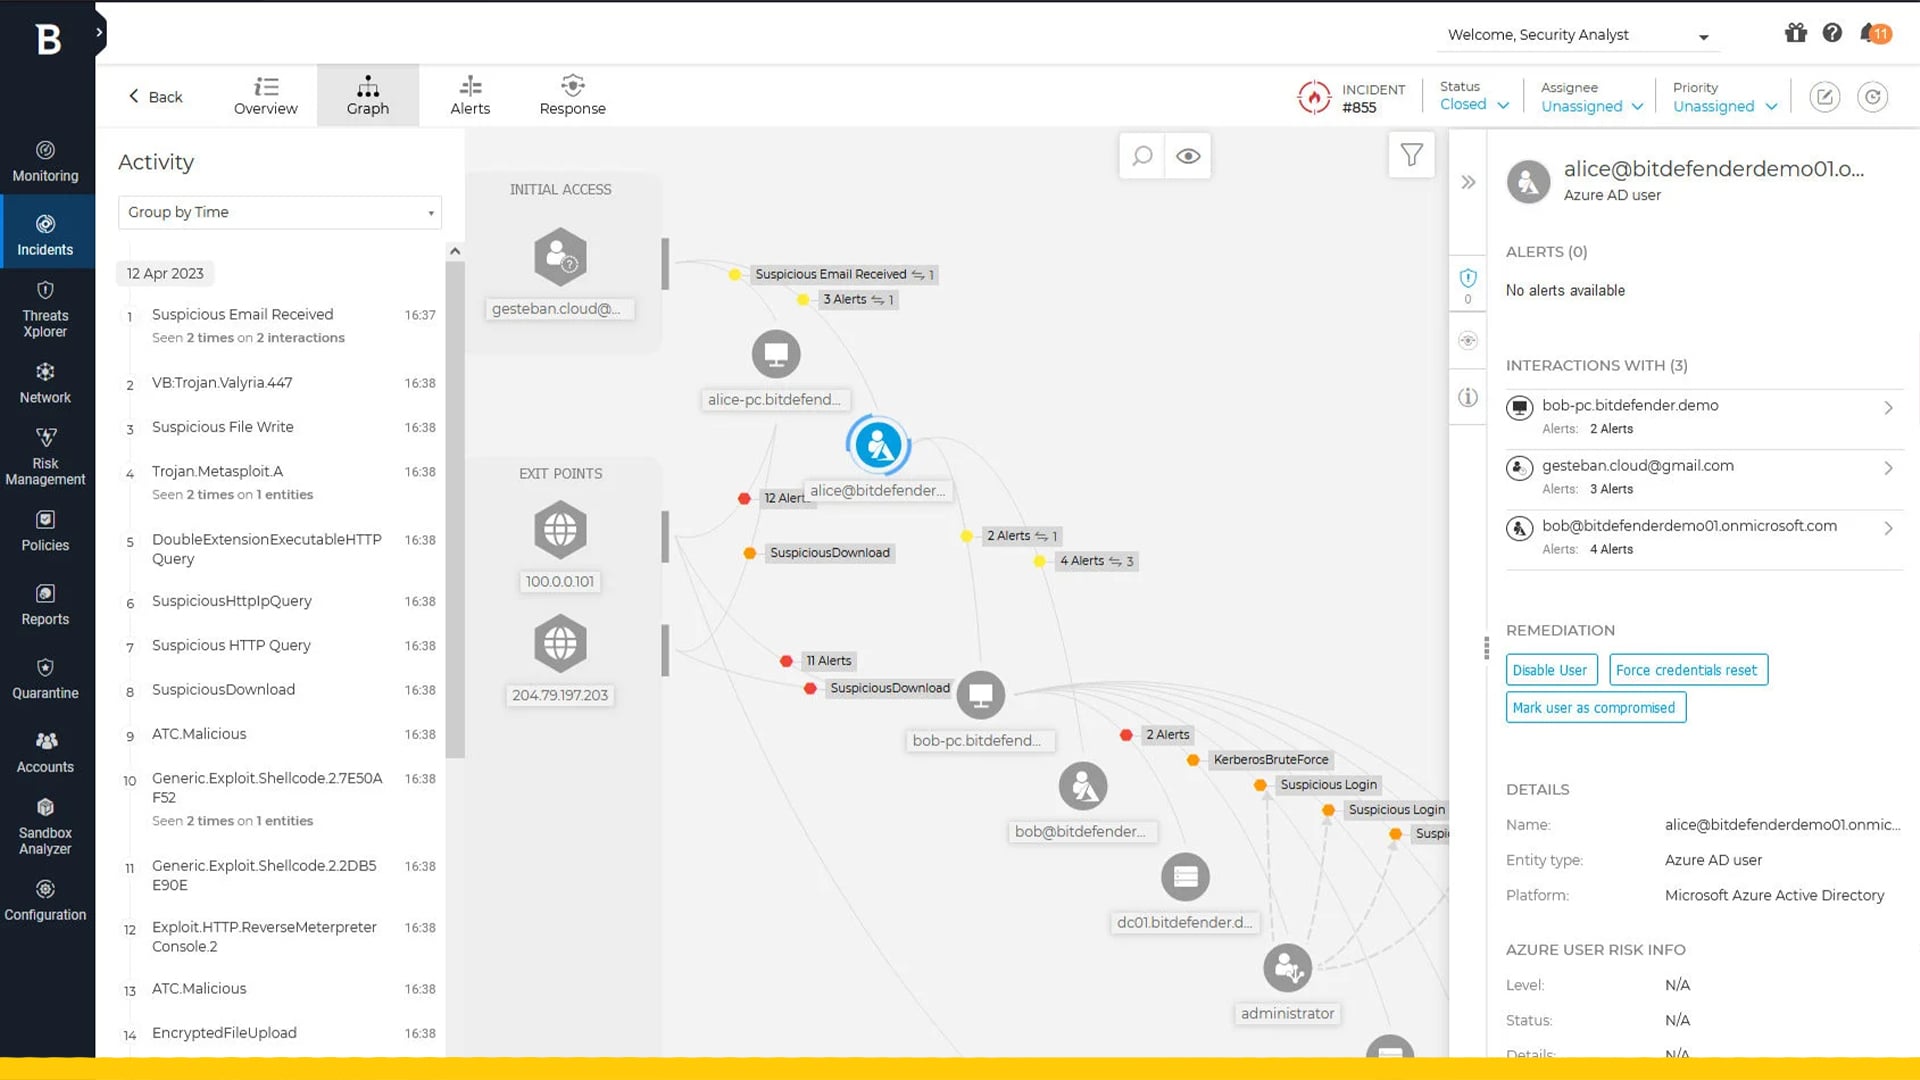
XDR ขยายขอบเขตจาก EDR โดยรวมข้อมูลจากหลายแหล่ง เช่น Endpoint, Network, Cloud workload, Email / Identity เพื่อเชื่อมโยงเหตุการณ์ให้เห็นว่า การโจมตีเริ่มจากตรงไหน และลุกลามไปอย่างไร
สิ่งที่ XDR ทำได้ดี
• Correlate เหตุการณ์จากหลายระบบ
• ลด Alert จำนวนมากให้เหลือเหตุการณ์สำคัญ
• วิเคราะห์การโจมตีแบบ Multi-stage ได้ชัดเจน
เหมาะกับใคร
- องค์กรที่ระบบ IT ซับซ้อน
- มี Hybrid / Cloud / หลายสาขา
- ต้องการมุมมองระดับ Enterprise
ข้อจำกัด
- ค่าใช้จ่ายสูงกว่า EDR
- ต้องการทีมที่เข้าใจภาพรวมระบบ
สรุป: XDR คือ “ศูนย์สืบสวนภัยไซเบอร์ทั้งองค์กร” ที่ช่วยให้ตัดสินใจได้เร็วและแม่นยำ
MDR — Managed Detection & Response
MDR คือการนำ EDR/XDR มาผสานกับ ทีมผู้เชี่ยวชาญด้านควา ปลอดภัย (SOC), Threat Hunting เชิงรุก และการตอบสนองเหตุการณ จริง โดยองค์กรไม่ต้องมีทีม SOC เอง
สิ่งที่ MDR ทำได้ดี
• เฝ้าระวังระบบตลอด 24×7
• วิเคราะห์เหตุการณ์ ลด false positive
• ตอบสนองทันทีเมื่อเกิดภัยคุกคามจริง
• ให้คำแนะนำเชิงกลยุทธ์หลังเหตุการณ์
เหมาะกับใคร
- องค์กรไทยส่วนใหญ่
- ไม่มีทีม Security เชิงลึก
- ต้องการความอุ่นใจและลดความเสี่ยงจาก Human Error
ข้อจำกัด
- ต้องเลือกผู้ให้บริการที่มีประสบการณ์จริง
- ต้องมี SLA และกระบวนการที่ชัดเจน
สรุป: MDR คือ “การมี SOC มืออาชีพ โดยไม่ต้องสร้างเอง”
สรุปภาพรวมแบบเข้าใจง่าย
• EPP = ป้องกันพื้นฐาน (ทุกองค์กรต้องมี)
• EDR = รู้ว่าโดนโจมตีอย่างไร
• XDR = เห็นภาพการโจมตีทั้งองค์กร
• MDR / MDR+ = มีทีมผู้เชี่ยวชาญดูแลให้ครบวงจร
ด้วยโซลูชันของ Bitdefender องค์กรไทยสามารถเริ่มจากระดับพื้นฐาน และขยายไปสู่การป้องกันเชิงรุกระดับสูงได้บนแพลตฟอร์มเดียว ตามการเติบโตของธุรกิจ
3. แนวทางเลือกโซลูชันตามความพร้อมขององค์กร
องค์กรไทยมีความพร้อมด้านบุคลากร งบประมาณ และโครงสร้าง IT แตกต่างกัน การเลือกโซลูชัน Endpoint Security จึงควร “เริ่มให้เหมาะ” และ “ขยายให้ถูกจังหวะ” ไม่จำเป็นต้องเริ่มจากระดับสูงสุดเสมอไป
องค์กรที่ไม่มีทีม Security เชิงลึก แนวทางแนะนำ: EPP + MDR
องค์กรจำนวนมากมีเพียงทีม IT ที่ดูแลระบบทั่วไป ไม่มีทีม SOC หรือผู้เชี่ยวชาญด้านความปลอดภัยโดยเฉพาะ การเลือก EPP + MDR จะช่วยปิดช่องว่างด้านบุคลากรได้อย่างมีประสิทธิภาพ
• Bitdefender EPP ทำหน้าที่เป็นรากฐานของความปลอดภัย ป้องกันไวรัส มัลแวร์ และแรนซัมแวร์บน Endpoint โดยอัตโนมัติ
• MDR ช่วยเสริมด้วยทีมผู้เชี่ยวชาญที่คอยเฝ้าระวัง วิเคราะห์ และตอบสนองภัยคุกคามตลอด 24×7 แทนทีมภายใน
เหมาะกับ
• SMB / องค์กรขนาดกลาง
• ธุรกิจที่ต้องการความปลอดภัย แต่ไม่มีทีม Security
• องค์กรที่ต้องการ “ความอุ่นใจ” โดยไม่ต้องสร้าง SOC เอง
แนวคิดสำคัญ: มีระบบ + มีคนดูแล = ลดความเสี่ยงจากการตรวจไม่ทัน
องค์กรที่มีทีม IT พร้อมทำงานเชิงลึก แนวทางแนะนำ: EPP + EDR
องค์กรที่มีทีม IT หรือ Security ภายใน และต้องการควบคุมการตอบสนองด้วยตนเอง ควรเพิ่ม EDR เพื่อยกระดับจากการป้องกันไปสู่การตรวจจับเชิงลึก
• EPP ช่วยป้องกันภัยคุกคามทั่วไปในระดับพื้นฐาน
• EDR เพิ่ม Visibility บน Endpoint ทำให้เห็นพฤติกรรมผิดปกติ, Timeline การโจมตี และรายละเอียดเชิงเทคนิค
ข้อดี
• ทีมภายในสามารถวิเคราะห์เหตุการณ์ได้ละเอียดขึ้น
• ตอบสนองได้รวดเร็ว เช่น isolate เครื่อง หรือหยุด process อันตราย
• เหมาะกับองค์กรที่ต้องการควบคุม Security ด้วยตนเอง
แนวคิดสำคัญ: รู้ทันภัย และจัดการเองได้
องค์กรที่ระบบ IT ซับซ้อน แนวทางแนะนำ: EPP + EDR + XDR
เมื่อองค์กรมีหลายระบบ เช่น On-Prem, Cloud, Hybrid, หลายสาขา หรือ มีแอปพลิเคชันจำนวนมาก การดูเฉพาะ Endpoint อาจไม่เพียงพอ XDR จะเข้ามาเชื่อมภาพทั้งหมดเข้าด้วยกัน
• XDR รวมข้อมูลจาก Endpoint, Network, Cloud และระบบอื่น ๆ
• วิเคราะห์เหตุการณ์แบบ Correlation ทำให้เห็นการโจมตีแบบหลายขั้นตอน (Multi-stage attack)
• ลด Alert ที่ซ้ำซ้อน เหลือเฉพาะเหตุการณ์สำคัญ
เหมาะกับ
• องค์กรขนาดกลาง–ใหญ่
• ธุรกิจที่มีโครงสร้าง IT ซับซ้อน
• ทีม IT/Security ที่ต้องการมุมมองระดับองค์กร
แนวคิดสำคัญ: ไม่ดูแค่จุดเดียว แต่เห็นทั้งภาพการโจมตี
องค์กร Enterprise ที่ต้องพร้อม 24×7 แนวทางแนะนำ: EPP + EDR + XDR + MDR
องค์กรระดับ Enterprise หรือองค์กรที่มีระบบสำคัญสูง ไม่สามารถรับความเสี่ยงจากการ “ไม่มีคนดูแลนอกเวลางาน” ได้ แนวทางที่เหมาะสมที่สุดคือการใช้ครบทุกระดับ
• EPP + EDR + XDR ให้การป้องกันและการวิเคราะห์เชิงลึกครบวงจร
• MDR เสริมทีม SOC มืออาชีพ คอยเฝ้าระวัง Threat Hunting และตอบสนองเหตุการณ์จริงตลอด 24×7
เหมาะกับ
• องค์กรขนาดใหญ่ / Enterprise
• ธนาคาร, การเงิน, Healthcare, Manufacturing
• องค์กรที่ต้องปฏิบัติตาม Compliance และ SLA สูง
แนวคิดสำคัญ: ระบบพร้อม + ทีมพร้อม = ความปลอดภัยระดับสูงสุด
สรุปแนวคิดการเลือกแบบเป็นขั้นเป็นตอน
• เริ่มจาก EPP เพื่อสร้างพื้นฐาน
• เพิ่ม EDR เมื่ออยากรู้ลึกและควบคุมเอง
• เสริม XDR เมื่อระบบซับซ้อนและต้องเห็นภาพรวม
• เติม MDR เมื่อองค์กรต้องการความพร้อม 24×7 โดยไม่เพิ่มภาระบุคลากร
แนวทางนี้ช่วยให้องค์กรไทยสามารถเลือกใช้โซลูชัน Bitdefender ได้อย่างเหมาะสม คุ้มค่า และสอดคล้องกับการเติบโตของธุรกิจในระยะยาว
4. เกณฑ์สำคัญที่ต้องใช้ประกอบการตัดสินใจ
การเลือกโซลูชัน EPP, EDR, XDR หรือ MDR ไม่ควรดูจากฟีเจอร์อย่างเดียว แต่ควรประเมินจาก “ผลกระทบทางธุรกิจ” และ “ความพร้อมขององค์กร” เป็นหลัก เกณฑ์ต่อไปนี้จะช่วยให้ตัดสินใจได้อย่างรอบคอบ
ความเสี่ยงของข้อมูล (Data Risk)
คำถามสำคัญ: ระบบใดสำคัญที่สุด? หากถูกโจมตีจะกระทบอะไรบ้าง? ให้พิจารณาว่า Endpoint หรือระบบใดเกี่ยวข้องกับ
• ข้อมูลลูกค้า / ข้อมูลส่วนบุคคล (PDPA)
• ข้อมูลทางการเงิน / ธุรกรรม
• ระบบผลิต / ระบบให้บริการหลักแนวทางเลือก
• หากผลกระทบสูง → ควรมี EDR/XDR เพื่อวิเคราะห์เชิงลึก
• หากไม่สามารถยอมรับ Downtime ได้ → ควรเสริม MDR เพื่อดูแล 24×7แนวคิด: ยิ่งข้อมูลสำคัญ ยิ่งต้องรู้เร็วและตอบสนองให้ทัน
ความพร้อมของทีม (People Readiness)
คำถามสำคัญ: มีทีม Security ภายในหรือไม่? หรือมีแค่ทีม IT ทั่วไป? องค์กรไทยจำนวนมากมีทีม IT ที่ดูแลระบบ แต่ไม่มีผู้เชี่ยวชาญด้าน Cybersecurity โดยตรง ซึ่งส่งผลต่อการเลือกโซลูชันโดยตรง
แนวทางเลือก
• ไม่มีทีม Security → EPP + MDR
• มีทีม IT ที่วิเคราะห์ได้ → EPP + EDR
• มีทีม Security เต็มรูปแบบ → EDR + XDR (อาจไม่ต้อง MDR)
แนวคิดสำคัญ: เครื่องมือดีแค่ไหน ถ้าไม่มีคนดู ก็ยังเสียง
การวิเคราะห์ภัย (Threat Visibility & Analysis)
คำถามสำคัญ: องค์กรต้องการรู้แค่ว่า “บล็อกได้หรือไม่” หรืออยากรู้ว่า “ใคร ทำอะไร เมื่อไร อย่างไร”? ระดับความต้องการข้อมูลมีผลอย่างมากต่อการเลือกโซลูชัน
• แค่ป้องกัน → EPP
• ต้องสืบสวนย้อนหลัง → EDR
• ต้องเห็นภาพการโจมตีทั้งองค์กร → XDR
แนวทางเลือก
• ต้องการ Visibility เชิงลึก → EDR / XDR
• ต้องการ Correlation ข้ามระบบ → XDR
แนวคิดสำคัญ: รู้ลึก = ตัดสินใจได้แม่นยำ
งบประมาณ (Budget & ROI)
คำถามสำคัญ: งบประมาณควรลงทุนกับเทคโนโลยี หรือบริการ Managed แบบไหนคุ้มค่ากว่ากัน? งบประมาณไม่ใช่แค่ “ค่า License” แต่รวมถึง
• ค่าแรงบุคลากร
• ค่า Downtime
• ความเสียหายจาก Data Breach
แนวทางเลือก
• งบจำกัด แต่ไม่มีคนดู → MDR คุ้มกว่าจ้างทีมเอง
• มีทีมอยู่แล้ว → ลงทุนที่ EDR/XDR เพื่อเพิ่มประสิทธิภาพทีม
แนวคิดสำคัญ: ลงทุนถูกที่ ดีกว่าประหยัดผิดจุด
Compliance และกฎหมาย (Regulatory & Compliance)
คำถามสำคัญ: องค์กรต้องปฏิบัติตามกฎหมายหรือมาตรฐานใดบ้าง? เช่น
• PDPA
• ISO/IEC 27001
• ข้อกำหนดด้าน IT Audit
• มาตรฐานเฉพาะอุตสาหกรรม (การเงิน, Healthcare)
แนวทางเลือก
• ต้องมี Audit Trail / Log / Report → EDR / XDR
• ต้องตอบ Incident อย่างเป็นระบบ → MDR
แนวคิดสำคัญ: Security ที่ดี ต้องตอบโจทย์ทั้งเทคนิคและกฎหมาย
สรุปเกณฑ์การตัดสินใจแบบย่อ
• ข้อมูลสำคัญแค่ไหน → เลือกระดับการป้องกัน
• ทีมพร้อมแค่ไหน → เลือกเครื่องมือหรือบริการ
• ต้องการเห็นลึกแค่ไหน → EDR หรือ XDR
• งบประมาณเท่าไร → Technology vs Managed
• ต้องผ่าน Compliance อะไร → เลือกโซลูชันที่มี Report และ Responseการพิจารณาเกณฑ์เหล่านี้ร่วมกัน จะช่วยให้องค์กรไทยเลือกโซลูชัน Bitdefender ได้อย่างเหมาะสม ไม่เกินจำเป็น และพร้อมขยายในอนาคต
5. ตัวอย่างแนวทางเลือกโซลูชันในองค์กรไทย
ธุรกิจขนาดกลางที่ต้องป้องกันข้อมูลลูกค้าและธุรกรรม - แนวทางแนะนำ: EPP + EDR (หรือ MDR หากไม่มีทีม SOC) องค์กรกลุ่มนี้มักเป็นบริษัทที่มีข้อมูลลูกค้า ข้อมูลธุรกรรม หรือระบบภายในที่มีความสำคัญ เช่น บริษัทบริการ, ค้าปลีก, โลจิสติกส์, โรงงาน หรือธุรกิจที่เริ่มเข้าสู่ระบบดิจิทัลมากขึ้น
• EPP ช่วยป้องกันมัลแวร์และแรนซัมแวร์ในระดับพื้นฐาน ลดความเสี่ยงจากภัยทั่วไป
• EDR เพิ่มความสามารถในการตรวจจับพฤติกรรมผิดปกติ และช่วยให้ทีม IT วิเคราะห์เหตุการณ์ได้ลึกขึ้น
• หากองค์กร ไม่มีทีม SOC หรือไม่มีคนดู Alert ตลอดเวลา การเลือก MDR จะช่วยให้มีผู้เชี่ยวชาญคอยดูแลและตอบสนองแทน
จุดเด่นของแนวทางนี้
• คุมความเสี่ยงได้ดีในงบประมาณที่เหมาะสม
• ปรับระดับได้ตามการเติบโตของธุรกิจ
• ลดโอกาสเกิดเหตุที่ “รู้ช้า ตอบช้า”
องค์กรขนาดใหญ่ที่ต้องการความปลอดภัยระดับสูงสุด - แนวทางแนะนำ: EPP + EDR + XDR + MDR
องค์กรระดับ Enterprise หรือองค์กรที่มีระบบสำคัญสูง เช่น การเงิน, Healthcare, Manufacturing, Infrastructure หรือองค์กรที่ต้องปฏิบัติตามกฎหมายและมาตรฐานด้านความปลอดภัยอย่างเข้มงวด ไม่สามารถยอมรับความเสี่ยงจาก Downtime หรือ Data Breach ได้
• EPP + EDR + XDR ให้การป้องกัน ตรวจจับ และวิเคราะห์ภัยคุกคามแบบครบวงจร
• MDR เติมทีม SOC มืออาชีพที่ทำงานตลอด 24×7 ช่วย Threat Hunting และตอบสนองเหตุการณ์จริงทันที
ข้อได้เปรียบ
• ไม่ต้องพึ่งพาเฉพาะทีมภายใน
• พร้อมรับมือภัยคุกคามขั้นสูง (Advanced Threat)
• รองรับ SLA และ Compliance ระดับองค์กร
แนวคิดสำคัญ: ระบบอัตโนมัติ + ผู้เชี่ยวชาญ = ความปลอดภัยที่ยั่งยืน
สรุปภาพรวมจากตัวอย่างองค์กรไทย
• องค์กรขนาดกลาง → เริ่มจาก EPP + EDR / MDR
• องค์กรที่ระบบกระจาย → เพิ่ม XDR เพื่อเห็นภาพรวม
• องค์กร Enterprise → ใช้ครบ EPP + EDR + XDR + MDR เพื่อความพร้อมสูงสุด
แนวทางนี้ช่วยให้องค์กรไทยสามารถเลือกโซลูชัน Bitdefender ได้อย่างเหมาะสม ไม่เกินความจำเป็น แต่พร้อมขยายได้เมื่อธุรกิจเติบโต
6. บทสรุป
• EPP คือรากฐานของการป้องกันภัยคุกคามบน Endpoint
• EDR ช่วยตรวจจับและวิเคราะห์พฤติกรรมการโจมตีเชิงลึก
• XDR ยกระดับการมองเห็นภัยคุกคามแบบเชื่อมโยงข้ามระบบอย่างครบถ้วน
• MDR / MDR+ คือการมีทีมผู้เชี่ยวชาญด้านความปลอดภัย (Managed SOC) คอยเฝ้าระวัง วิเคราะห์ และตอบสนองภัยคุกคามให้ตลอด 24×7
โซลูชันจาก Bitdefender ครอบคลุมทุกระดับตั้งแต่ EPP → EDR → XDR → MDR / MDR+ บนแพลตฟอร์มเดียว ช่วยให้องค์กรสามารถเลือกใช้งานหรือขยายความสามารถด้านความปลอดภัยได้อย่างยืดหยุ่น ตามการเติบโตและระดับความเสี่ยงของธุรกิจ
การเลือกโซลูชัน Bitdefender ที่เหมาะสมสำหรับองค์กรไทย ควรพิจารณาจาก
• ระดับความเสี่ยงและรูปแบบภัยคุกคามที่องค์กรเผชิญ
• ความพร้อมของทีม IT และ Security ภายใน
• งบประมาณและความคุ้มค่าในการลงทุนระยะยาว
• ข้อกำหนดด้านกฎหมาย มาตรฐาน และ Compliance
ด้วยแนวทางนี้ องค์กรไทยสามารถเริ่มจากการป้องกันพื้นฐาน และต่อยอดไปสู่การตรวจจับ วิเคราะห์ และตอบสนองภัยคุกคามระดับสูงได้อย่างเป็น
ระบบ โดยมี Bitdefender และ QuickServ เป็นพันธมิตรด้านความปลอดภัยที่พร้อมดูแลตั้งแต่ระดับเทคโนโลยีไปจนถึงบริการ Managed Security อย่างมืออาชีพ สามารถพูดคุยกับทีมงาน QuickServ เพื่อวางแผนก่อนตัดสินใจได้
โทร 02-496-1234
หรือ แชตบอต “น้องคิว” บนเว็บไซต์
เวลาทำการ:
จันทร์–ศุกร์ 08:30–18:00 น.
วันเสาร์ 09:00–16:00 น.









 Server
 Hyper converged
 Storage
 UPS
 Networking
 PC
 All in one
 Notebook
 Monitor
 Printer
 Hosting
 Google cloud
 AWS
 Huawei cloud
 SSL